針對近期 TWNCERT/CC(台灣電腦網絡危機處理暨協調中心)發布之PHP重大資安漏洞通報(CVE-2026-109618 與 CVE-2026-109619,業界稱為PHP2Shell漏洞,CVSS弱點評分達9.2分),呼籲各家企業機關與系統管理者提高警覺,儘速評估及修復相關系統漏洞。
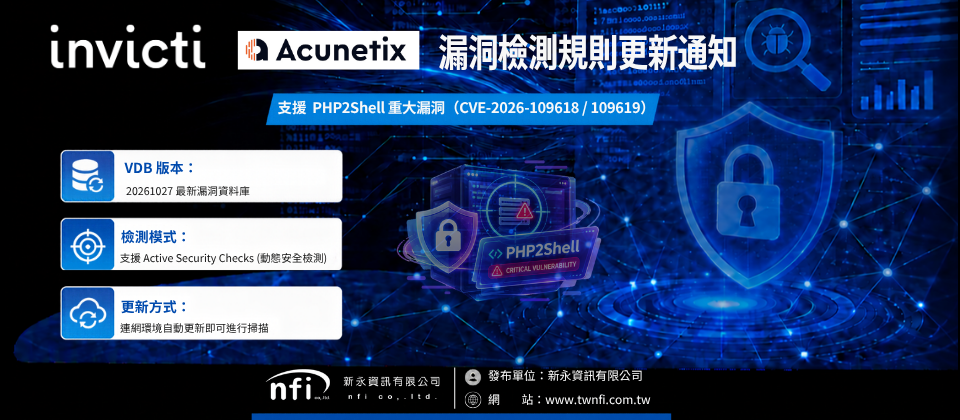
新永資訊已接獲Invicti官方通知:Acunetix動態應用程式安全測試工具(DAST)之漏洞資料庫(VDB),已正式導入針對 PHP2Shell漏洞的動態安全檢測項目。
漏洞資料庫自動更新,支援PHP2Shell動態安全檢測
根據Invicti官方發布之最新版本紀錄(v.Security - 26 Oct 2026),Acunetix已新增針對PHP2Shell漏洞的動態安全檢測機制(Added a new active security check for PHP2Shell vulnerabilities)。
- - 連網版用戶(線上自動更新): 只要單位建置的Acunetix具備正常網際網路連線,系統在執行任何弱點掃描前,皆會自動載入最新的VDB弱點定義檔(檔案名稱:security_261027083.bin)。管理人員無需執行額外的手動設定,即可直接對目標網站執行PHP2Shell漏洞的動態驗證與掃描作業。
- - 離線版用戶: 若採隔離環境(Air-Gapped)部署,建議儘速手動下載並匯入最新 VDB更新檔,以確保資安防禦零時差。
若經由Acunetix掃描後確認目標網站或 API存在 PHP2Shell高風險漏洞,新永資訊建議系統管理者採取以下對應措施:
- - PHP升級至官方安全版本: 請儘速將PHP核心版本升級至官方安全修補版本(PHP 8.5.12、8.4.27、8.3.36、8.2.35或更高版本)。
- - 終止支援版本(EOL)處置: 若伺服器仍在使用已停止維護(EOL)的舊版PHP(如 PHP 8.1及更早版本),將無法獲得官方修補程式,建議評估規劃主版本升級或加強邊界防護,避免成為駭客入侵的破口。
新永資訊長期致力於協助國內政府機關或公司企業建立完善的Web與API資安防禦體系。
假如在Acunetix漏洞資料庫更新、版本升級或弱點掃描過程中需要任何技術支援與諮詢,歡迎隨時與新永資訊有限公司聯繫,我們將竭誠為您服務。
聯絡電話:(02)2597-1006、電子信箱Email:info@twnfi.com